
트레조, 배송 협력사 침해로 고객 1만3689명 개인정보 노출
암호화폐 하드웨어 지갑 제조사 트레조가 배송·물류 협력사 십몽크의 시스템 침해로 고객 개인정보가 노출됐다고 밝혔다. 트레조는 노출된 정보가 가짜 이메일·전화·서신이나 은행, 암호화폐 거래소, 트레조를 사칭한 정교한 피싱에 이용될 수 있다고 경고했다.
무엇이 노출됐나
노출된 정보에는 고객의 이름과 배송 주소, 이메일 주소, 전화번호가 포함됐다. 이 네 항목이 모두 노출된 고객은 1만1742명이다. 이름과 도시, 이메일이 노출된 고객은 1947명으로, 두 집단을 합치면 1만3689명이다.
영향을 받은 고객은 2026년 5월 10일부터 8월 8일 사이 주문과 관련된 미국, 영국, 스웨덴, 콜롬비아, 브라질, 이탈리아, 포르투갈 고객이다. 트레조는 자사의 데이터 보관 규정을 물류 협력사에도 적용해 유출 범위가 제한됐다고 밝혔다. 다만 일부 항목만 노출된 1947명은 더 오래된 주문 정보에도 접근이 이뤄졌을 가능성이 있다고 덧붙였다.
침해 경로와 대응
트레조는 2026년 8월 10일 십몽크로부터 고객 데이터가 담긴 시스템에 무단 접근이 있었다는 통보를 받았다고 밝혔다. 십몽크는 고객 통지에서 메타베이스 취약점이 악용돼 데이터 접근이 일어났고, 2026년 8월 6일 메타베이스로부터 이를 통보받았다고 밝혔다.
메타베이스는 공격자가 관리자 권한을 확보한 뒤 취약점을 악용해 고객 인스턴스에서 데이터를 빼냈다고 밝혔다. 십몽크는 메타베이스가 취약점을 고치고 활성 세션을 무효화했다고 전달받았으며, 외부 IT 전문가와 함께 기술 조사에 들어갔다고 설명했다.
트레조는 자사 시스템과 서비스·운영은 침해되지 않았고 트레조 기기도 안전하다고 밝혔다. 또 영향을 받은 고객에게 이메일을 보내 개인정보를 요구하거나 즉각적인 행동을 재촉하는 연락을 경계하라고 안내했다. 트레조는 주문 배송을 위해 십몽크에 고객 정보를 제공해 왔다고 밝혔다.
남은 쟁점
협박 조직 샤이니헌터스는 메타베이스 공격의 배후를 자처하며 탈취했다고 주장한 데이터를 공개했고, 십몽크는 이 조직 명의의 협박 이메일을 받은 것으로 전해졌다. 다만 십몽크는 사건을 공개적으로 인정하지 않았고, 영향을 받은 기업 수와 공격 주체도 확인되지 않았다. 트레조는 정확한 사건 경위와 전체 유출 범위를 확인하기 위해 십몽크와 직접 접촉하고 있다고 밝혔다.
자료사진 출처
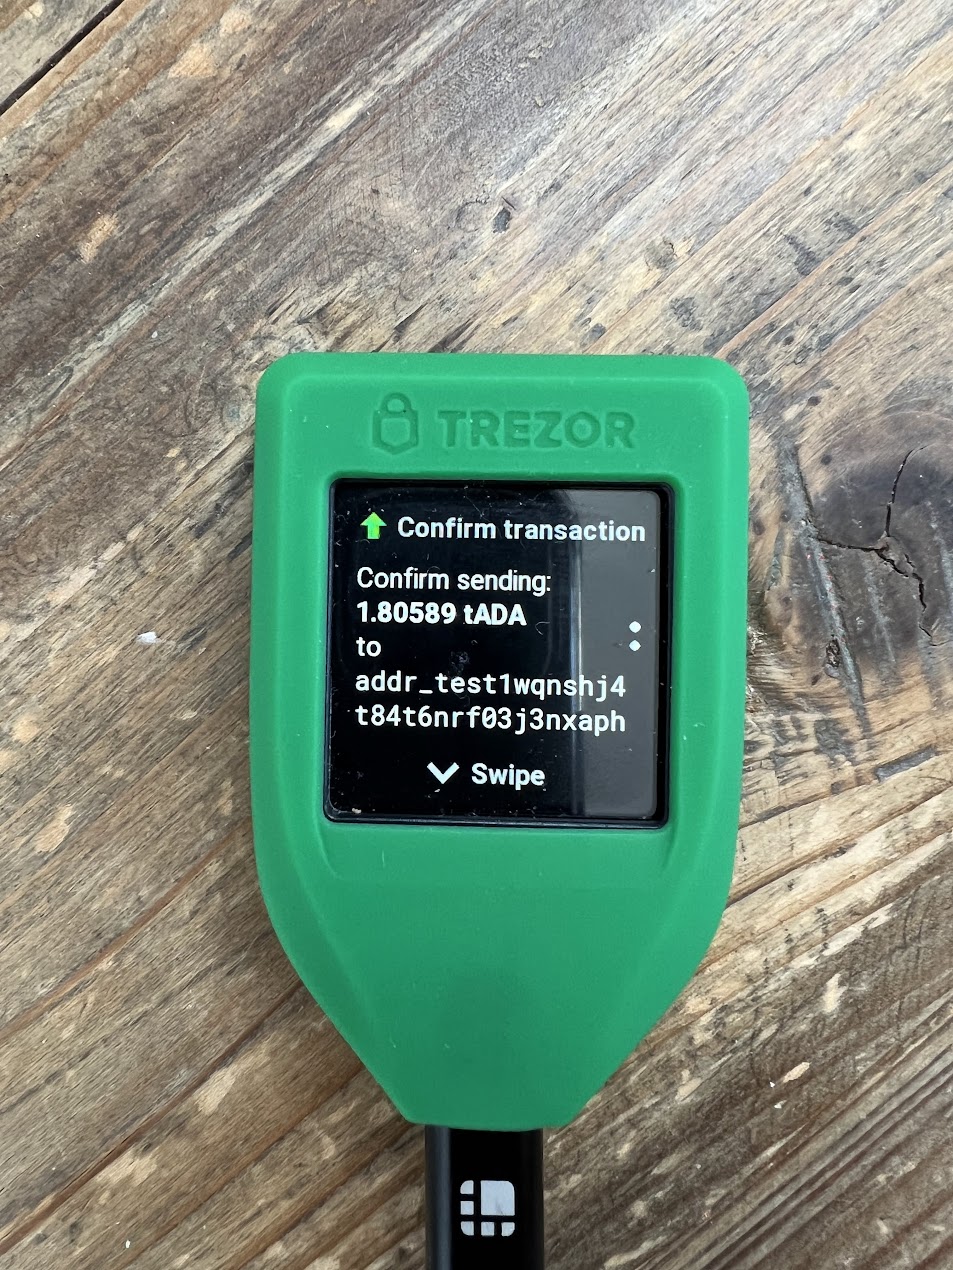
총 3건- 트레저 모델 T 하드웨어 지갑 화면 · 자료사진
- 거래 내역이 뜬 트레저 지갑 화면 · 자료사진
- 현금 1만 달러와 트레저 원 지갑 두 개 · 자료사진
원문 출처
총 3건- BleepingComputer Trezor discloses data breach affecting nearly 14,000 customers
- SecurityWeek 14,000 Trezor Customers Impacted by Data Breach at ShipMonk
- The Register Crypto wallet maker Trezor confirms 13,000 customers' details exposed in logistics breach
이 기사는 위 원문들에서 사실만 교차 확인해 재구성했으며, 원문 문장·사진을 전재하지 않았습니다. 집필 단계의 AI는 원문을 열람하지 않고, 별도 검증을 통과한 사실만 사용했습니다. 사실관계에 오류가 있다면 정정을 요청해 주세요(nickpark77@gmail.com).
IT 다른 기사
IT 스트레이트 뉴스 ✓ 5개 출처 교차
밸브 독립형 VR 헤드셋 스팀 프레임 출시, 256GB 1,059달러
IT 스트레이트 뉴스 ✓ 3개 출처 교차
경남 4개 군에 찾아가는 통신 서비스 8회…고령층 사기 예방 교육 추가
IT 스트레이트 뉴스 ✓ 3개 출처 교차