구글, 표적 공격에 악용된 픽셀 모뎀 결함 등 110건 바로잡아
구글이 2026년 9월 픽셀 기기 보안 업데이트에서 취약점 110건을 바로잡았다. 이 가운데 CVE-2026-58704는 실제 표적 공격에 악용된 셀룰러 모뎀 결함으로, 이용자가 링크를 누르지 않아도 공격이 성립할 수 있다.
악용된 결함과 조치 기준
구글은 CVE-2026-58704가 제한적이고 표적화된 공격에 악용된 정황이 있다고 밝혔다. 다만 공격의 구체적인 내용과 공격 주체는 공개하지 않았다. 심각도는 높음 등급이며 CVSS 점수는 8.0으로 매겨졌다.
이번 업데이트에서 확인된 결함은 2026-09-05 이상 업데이트를 받은 기기에서 모두 해결된다. 픽셀 이용자는 기기 설정의 보안 및 개인정보 보호 항목을 통해 업데이트를 받을 수 있다. 이번 업데이트에는 해당 결함 외에 109건이 함께 담겼고, 여기에는 권한을 높이거나 원격으로 코드를 실행할 수 있게 하는 결함이 포함됐다.
공격 조건과 당국 대응
문제의 결함은 셀룰러 모뎀 코드의 논리 오류에서 비롯됐고, 권한 확인 절차를 우회할 수 있게 한다. 공격자가 인접 네트워크 접근 권한과 대상 기기의 기본 권한을 함께 확보한 경우, 이용자 조작 없이 원격으로 권한을 높일 수 있다. 피해자가 링크를 누르거나 파일을 열지 않아도 작동하는 제로클릭 공격에 쓰일 수 있다는 뜻이다.
미국 사이버보안·인프라보안국은 2026년 9월 16일 이 결함을 알려진 악용 취약점 목록에 올렸다. 같은 기관은 연방 민간 행정부 기관에 2026년 9월 19일까지 조치를 마치도록 요구했다.
배경 사안으로, 구글은 2026년 6월에도 실제 공격에 악용된 안드로이드 프레임워크 취약점 CVE-2025-48595를 바로잡은 적이 있다. 이번 모뎀 결함과는 별개 건이다.
사진
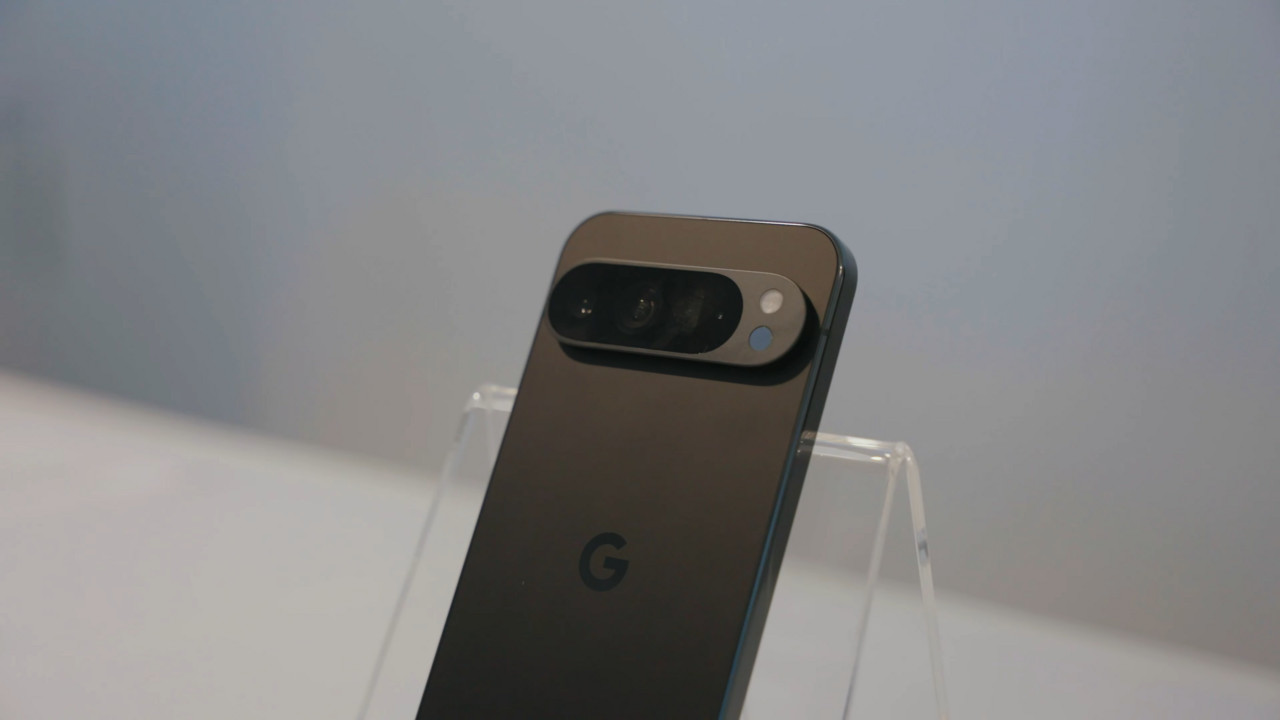
총 3건- 구글 픽셀 9 시리즈 스마트폰 · 자료사진
- 2019년 6월 구글 본사 구글플렉스 · 자료사진
- 삼성 갤럭시 노트10 스마트폰 화면 · 자료사진