시스코 ISE 결함, 심각도 최고점 10.0…실제 공격 악용 확인
시스코 Identity Services Engine(ISE)과 ISE Passive Identity Connector에서 최고 심각도 취약점 CVE-2026-76460이 실제 공격에 악용된 사실이 확인됐다. 두 제품을 쓰는 조직은 기기 설정과 무관하게 취약해, 시스코는 수정 버전 적용과 함께 각 노드의 로그 점검을 권고했다.
무엇이 문제인가
이 결함은 API 엔드포인트의 인증 제어가 불충분해 발생한다. 인증되지 않은 원격 공격자가 조작된 요청을 보내면 웹 기반 관리 인터페이스에서 인증 우회가 일어난다. 인증 우회란 공격자가 정상 계정 없이 관리 인터페이스에 들어서게 되는 상태를 말한다.
이 취약점의 심각도 점수는 최고치인 10.0으로 매겨졌다. 시스코 제품보안사고대응팀은 실제 공격에 악용되고 있다고 밝혔다. 다만 공격의 성격과 배후에 관한 세부 정보는 공개되지 않았다고
무엇을 해야 하나
The Hacker News가 전한 시스코 안내 기준으로 수정 버전은 3.1 Patch 12, 3.2 Patch 11, 3.3 Patch 12, 3.4 Patch 7, 3.5 Patch 4다. 우회 조치는 없으며, 시스코는 영향받는 기기로 향하는 필수 관리·제어 평면 트래픽만 허용하는 인프라 접근제어목록(iACL) 적용을 완화책으로 제시했다.
점검 방법으로 시스코는 각 노드의 access.log에서 의심스러운 사용자명을 확인하라고 권고했다. 악성 활동이 발견되면 해당 노드를 재이미징한 뒤 필요하면 구성 백업으로 복구하라는 내용이다. 악용에 성공한 공격자는 root 권한으로 명령을 실행할 수 있어 악용 흔적을 삭제하거나 숨길 수 있다.
정부기관 대응과 함께 수정된 결함
미국 사이버보안·인프라보안국(CISA)은 2026년 9월 16일 이 취약점을 알려진 악용 취약점 목록에 추가했다. 이어 연방 민간 행정기관에 2026년 9월 19일까지 패치를 적용하도록 요구했다.
시스코는 심각도 점수 10.0인 또 다른 취약점 CVE-2026-76423을 비롯해 여러 ISE·ISE-PIC 취약점도 함께 수정했다.
사진
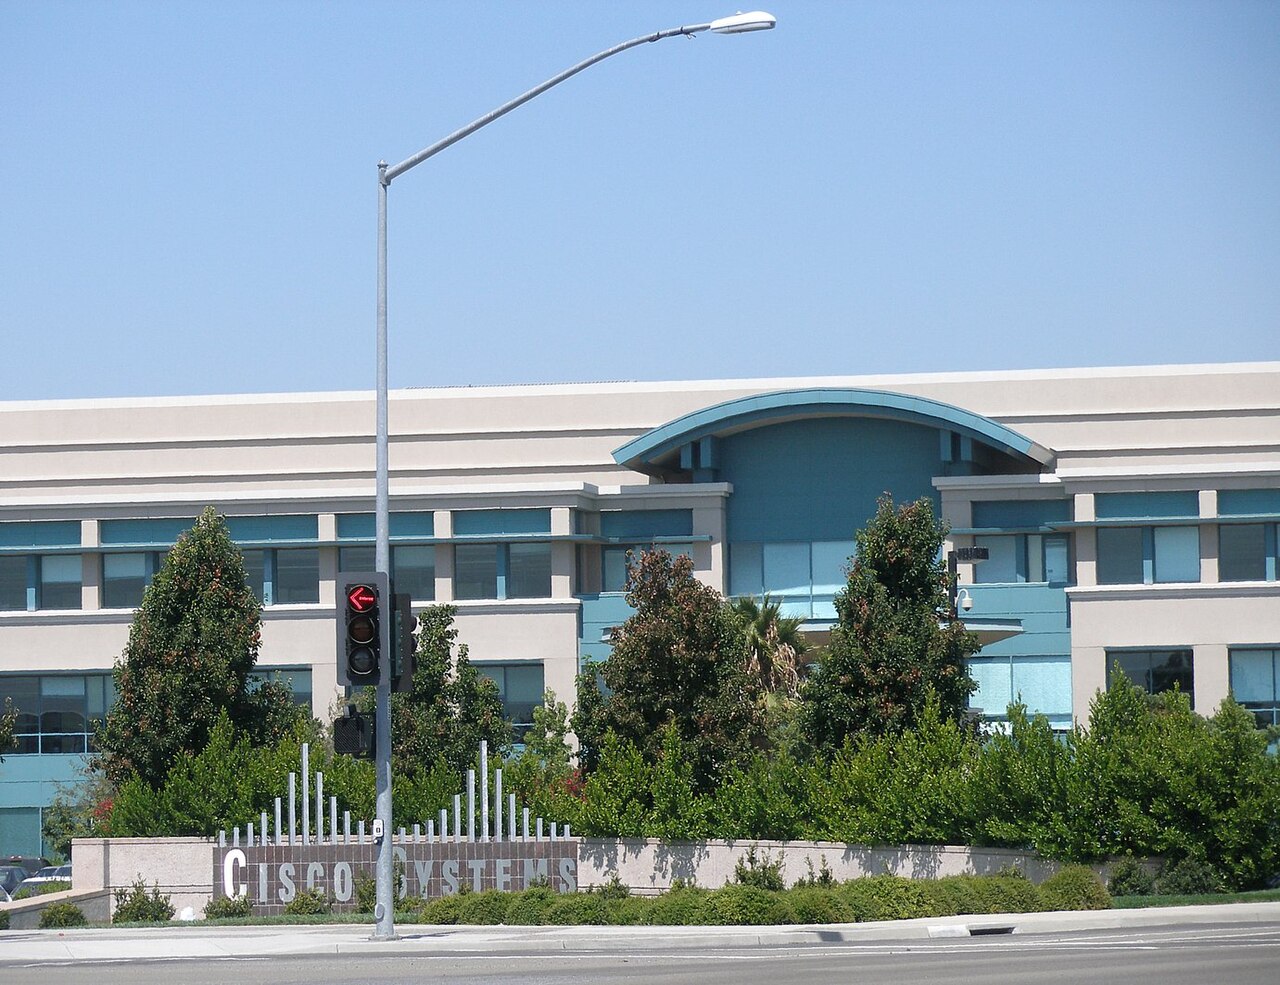
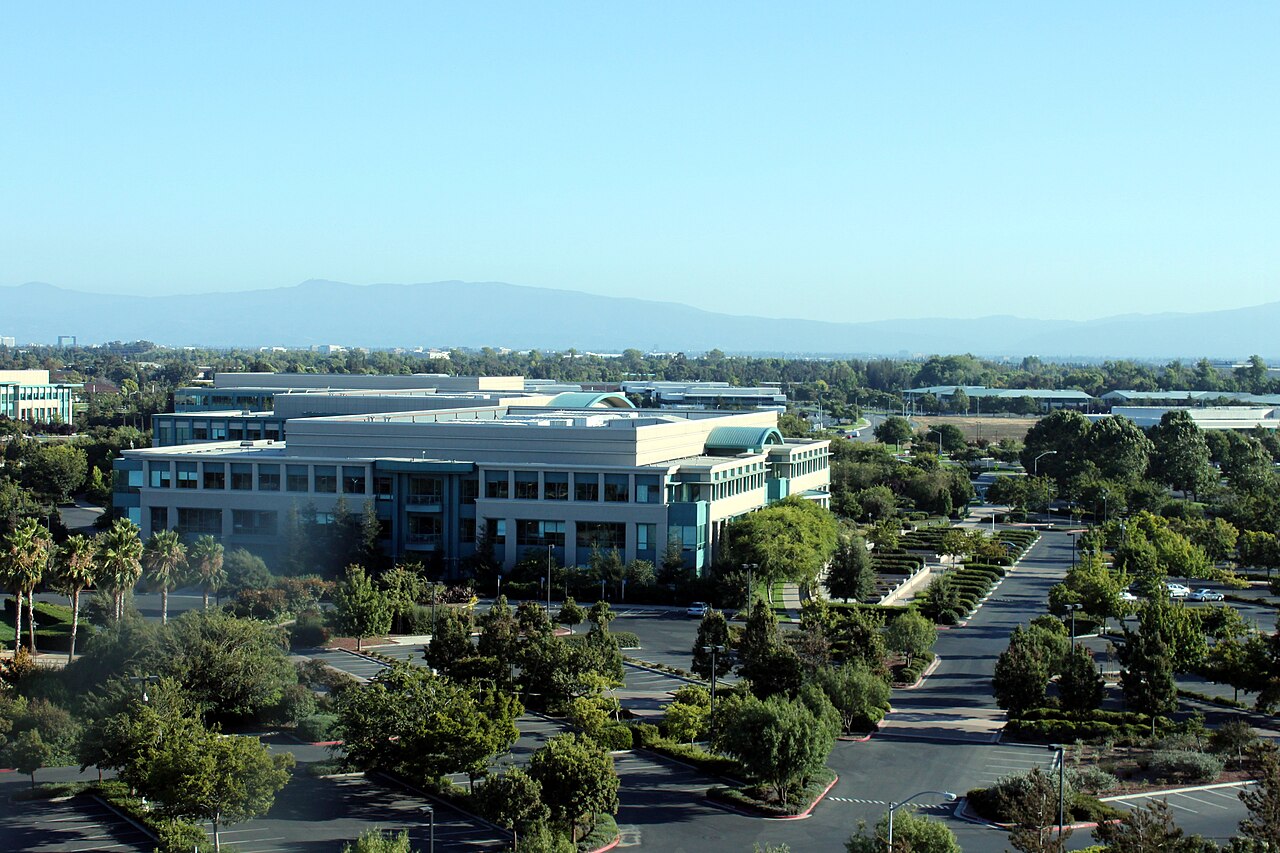
총 3건- 미국 새너제이의 시스코시스템즈 본사 건물 · 자료사진
- 시스코 새너제이 본사 캠퍼스 전경 · 자료사진
- ST마이크로일렉트로닉스가 만든 마이크로컨트롤러 칩 · 자료사진